
آیا روترهای متنباز امن هستند؟
در حالی که می توانید روترهای متن باز با نرم افزار از پیش نصب شده بخرید، اکثر «روترهای متن باز» در واقع سیستم های استانداردی هستند که فرم ور سفارشی مانند OpenWrt روی آنها نصب شده است؛ اما آیا این روترها واقعا امن هستند؟ پاسخ پیچیده است: روترهای متن باز به طور کلی به اندازه همتایان رسمی خود امن هستند، اما نه کاملا مصون از آسیب پذیری.
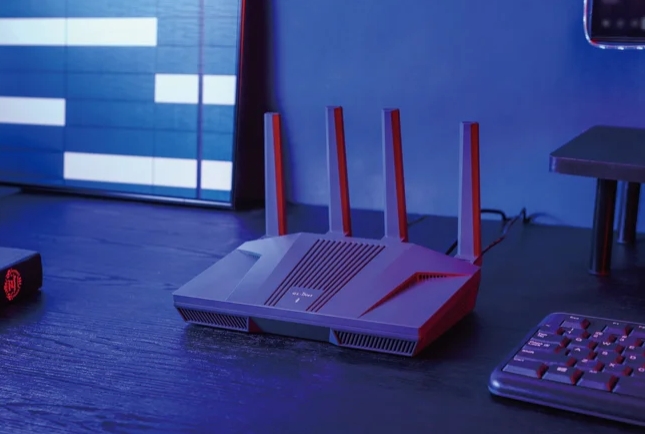
به گزارش سیتنا، Cudy AC3000 و GL.iNet Flint 2 (GL-MT6000) نمونههای اصلی روترهای متنباز آماده هستند. فرایند نصب فرمور نسبتاً ساده است، بستههای سفارشی رایگان هستند و اگر چند ساعت وقت و یک روتر سازگار داشته باشید، میتوانید سیستم متنباز خود را در کمترین زمان راهاندازی کنید.
آیا روترهای متنباز امنتر یا آسیبپذیرتر هستند؟
بهطور گسترده، تقریباً هیچ دستگاه متصل به شبکهای هرگز کاملاً امن نیست، از جمله روترها. با این حال، در بیشتر موارد، روترهای متنباز به اندازه همتایان رسمی خود امن هستند. در عصر هوش مصنوعی و کشف و بهرهبرداری سریع از آسیبپذیریها، سیستمهای متنباز و بسته از نظر تئوری آسیبپذیر هستند و تهدیدات امنیت سایبری هر دو گروه را تحت تأثیر قرار میدهد. اخیراً FBI به مصرفکنندگان هشدار داد برخی روترهای معمولی را تعویض کنند.
معایب روترهای متنباز
| # | عیب | توضیح |
|---|---|---|
| ۱ | عدم پشتیبانی Plug-and-Play | نصب و پیکربندی دشوارتر |
| ۲ | پشتیبانی جامعهمحور | بهروزرسانی و عیبیابی توسط انجمن انجام میشود |
| ۳ | منحنی یادگیری شیبدار | نیاز به دانش فنی بیشتر |
| ۴ | باگها و مشکلات عملکرد | بهروزرسانیهای مداوم میتواند مشکلاتی ایجاد کند |
با این حال، این مشکلات میتواند با روترهای سنتی نیز رخ دهد — و برخی گزینههای متنباز مانند DD-WRT به خاطر پایداریشان شناخته شدهاند.
استدلالهای موافق و مخالف
استدلال مخالف: نرمافزار متنباز به دلیل شفافیت و دسترسیپذیری ذاتاً آسیبپذیر است. حملات سایبری نه تنها پیچیدهتر شدهاند، بلکه سریعتر منتشر میشوند. هوش مصنوعی میتواند آسیبپذیریها را سریع پیدا کند و به ساخت حملات کمک کند. از آنجا که نرمافزار متنباز پایگاه کد عمومی دارد، هر کسی با دسترسی به هوش مصنوعی و مهارتهای مناسب میتواند نقاط ضعف را پیدا کند.
استدلال موافق: از آنجا که ابزارهای متنباز در دسترس جامعهای با مشارکتکنندگان بسیاری هستند، آن آسیبپذیریها میتوانند سریعتر کشف و سریعتر وصله شوند. این موضوع بهویژه در مقایسه با پلتفرم بسته که بسیاری از سازندگان روتر برای سختافزار خود استفاده میکنند، مرتبط است. وقتی آسیبپذیری در روتر یک برند بزرگ کشف میشود، باید منتظر تیم توسعه آن شرکت بمانید و مشخص نیست چقدر طول بکشد. اخیراً کشف شد که میلیونها روتر، قدیمی و جدید، در معرض یک آسیبپذیری ۱۶ ساله قرار داشتند که در برخی موارد هرگز برطرف نخواهد شد.
گزینههای فعلی روتر متنباز
میتوانید روترهای آماده با نرمافزار متنباز از پیش نصبشده بخرید. این شامل فرمور و همچنین ابزارها و برنامههای دیگر از جمله WireGuard و OpenVPN میشود. بسیاری از مدلهای GL.iNet با نرمافزار متنباز آماده استفاده همراه هستند. برندهای قابل توجه دیگر عبارتند از Turris، TekLager، Cudy و BananaPi.
گزینه دیگر نصب فرمور سفارشی روی روتر موجود شماست، به شرطی که مدل پشتیبانی شود — و بیشتر مدلها پشتیبانی میشوند. گزینههای فرمور عبارتند از DD-WRT، OpenWrt، FreshTomato و ASUSWRT-Merlin. این همچنین راه هوشمندانهای برای استفاده مجدد از روترهای قدیمی است. نصب فرمور سفارشی گزینههای پشتیبانی اضافی را باز میکند، مانند امکان استفاده از روتر به عنوان تکرارکننده یا توسعهدهنده وایفای.
علاوه بر این، اگر روتر شما به پایان عمر (EOL) رسیده و دریافت بهروزرسانیهای امنیتی و فرمور از سازنده متوقف شده است، نباید از آن بههمانصورت استفاده کنید — اما گاهی میتوانید با فرمور سفارشی به آن عمر دوباره ببخشید. اگر مدل روتر شما پشتیبانی شود، شانس دریافت بهروزرسانیهای امنیتی در ارتقاهای فرمور متنباز وجود دارد.
انتهای پیام
افزودن دیدگاه جدید