معاون وزیر ارتباطات: ۲۸.۵ درصد رخدادهای امنیتی ۲۴ ساعت اخیر مربوط به کاوش دسترسیهای راه دور بود
به گزارش سیتنا، بهزاد اکبری، معاون وزیر ارتباطات و مدیرعامل شرکت ارتباطات زیرساخت، در حساب کاربری خود در شبکه اجتماعی ایکس، گزارشی از مهمترین رخدادهای امنیتی مشاهدهشده علیه سرویسهای ایران در ۲۴ ساعت گذشته منتشر کرد.
بر اساس این گزارش، بخش قابلتوجهی از رخدادهای ثبتشده در این بازه زمانی به شناسایی سطح حمله، بررسی دسترسیهای راه دور و تلاش برای ورود به سرویسها مربوط بوده است.
اکبری اعلام کرد که سهم Legacy Remote Access Probing یا «کاوش دسترسیهای راه دور قدیمی» در میان رخدادهای مشاهدهشده حدود ۲۸.۵ درصد بوده است.
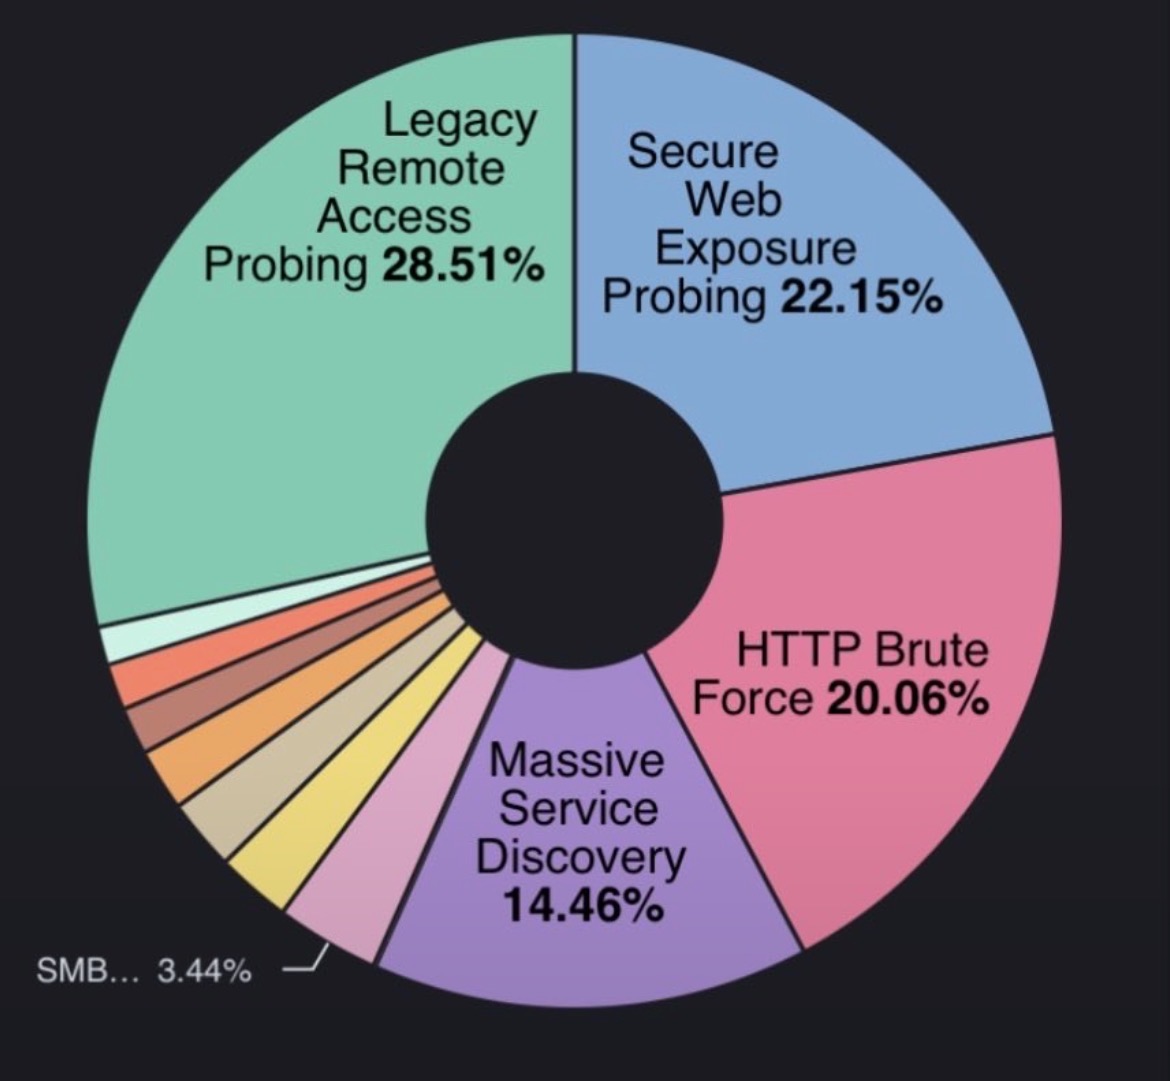
مدیرعامل شرکت ارتباطات زیرساخت با اشاره به این الگو، بر اهمیت حذف یا محدودسازی سرویسهای قدیمی و غیرضروری تأکید کرد؛ سرویسهایی که در صورت قرار گرفتن در معرض اینترنت میتوانند سطح حمله سازمانها و زیرساختها را افزایش دهند.
او همچنین کاهش سطح سرویسهای در معرض اینترنت و استفاده از احراز هویت چندعاملی (MFA) را از اقدامات مهم برای کاهش ریسکهای امنیتی عنوان کرد.
این دادهها نشان میدهد که بخشی از فعالیتهای مخرب علیه سرویسهای ایران، پیش از تلاش برای نفوذ، بر شناسایی سرویسها و نقاط دسترسی قابل استفاده متمرکز است؛ موضوعی که اهمیت مدیریت سطح حمله و حذف دسترسیهای غیرضروری را افزایش میدهد.
انتهای پیام